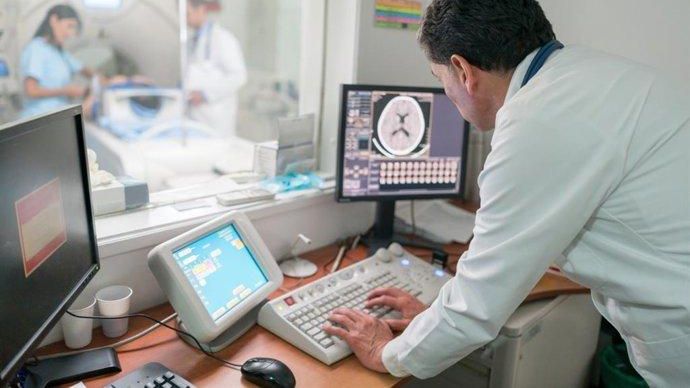
Resonancia en un hospital.
El Gobierno reconoce la falta de recursos para ciberseguridad en la sanidad pública y la escasez de opciones para financiarla
En la estrategia para abordar mejoras en este área, el Ministerio de Sanidad admite que hay medios "humanos y técnicos insuficientes".
Más información: Tu expediente sanitario, a 900 € en la 'dark web' y hospitales colapsados: así operan los ladrones de datos médicos
De un tiempo a esta parte, los ataques cibernéticos se han convertido en una de las principales preocupaciones del sector sanitario. En este verano, se alcanzaron los 2.443 ataques semanales a empresas o entidades vinculadas con el sector de la salud. Su objetivo son los datos de los pacientes o paralizar la operativa de los centros y empresas que los atienden. La ciberseguridad es clave, pero todo parece indicar que la sanidad pública no cuenta con las defensas suficientes.
Así lo recoge la Estrategia de Seguridad del Sistema Nacional de Salud (SNS) para el periodo de 2025 a 2028 que el Ministerio de Sanidad presenta en el Consejo Interterritorial que se celebra este viernes.
El documento, elaborado por la Secretaria General de Salud Digital, analiza la situación actual en materia de ciberseguridad del SNS. Y avisa de que presenta una serie de debilidades. Entre ellas que los "recursos humanos y técnicos en ciberseguridad son insuficientes".
El texto, al que ha tenido acceso este periódico, va más allá. Admite que hay una "escasez de opciones de financiación" para ciberseguridad en el sistema sanitario público.
Hay más: el texto también recoge que la sanidad pública española está ante una "creciente exposición a riesgos de ciberseguridad". Además, falta "un eje central de coordinación" y "cada servicio público de salud gestiona la ciberseguridad de forma independiente".
Ante estas cuestiones, la estrategia de Sanidad establece una serie de rutas para mejorar la situación. Concretamente, la iniciativa contiene doce ejes que, a su vez, tienen varios programas.
Con ello, se busca poner solución a los puntos débiles mencionados, explotar los fuertes y aprovechar determinadas oportunidades sin aprovechar del SNS.

En el caso de la financiación de la ciberseguridad (uno de los puntos negros de la sanidad pública), se apuesta por buscar líneas para lograrla. Se propone "establecer un observatorio para monitorizar la disponibilidad de fondos a nivel europeo y nacional". La idea es identificar "oportunidades de financiación para los servicios públicos de salud".
Por otro lado, se propone que haya "vías de contratación que simplifiquen el proceso de adquisición de productos y servicios de ciberseguridad" en la sanidad pública.
También se apuesta por crear un modelo de gobernanza en ciberseguridad en el que los servicios autonómicos estén alineados. Para ello, Ministerio y las regiones compartirán responsabilidad en un supremo "comité estratégico". También habrá un comité operativo y uno técnico.
Además, entre los ejes también se encuentra que la cadena de suministro de la sanidad española, su proveedores, también tenga que superar un examen en materia de ciberseguridad. Incluyendo "cláusulas contractuales específicas".


